Un dipendente ha caricato dati aziendali su un'AI non autorizzata: cosa fare subito
Un dipendente ha incollato dati aziendali in un chatbot non approvato: quali fatti raccogliere, cosa resta sui server del fornitore dopo la cancellazione, quando scatta la notifica al Garante e come evitare che si ripeta.
Pubblicato il
Quando ci sono dati caricati su AI non autorizzata, la prima mossa è fermare l'uso dello strumento, raccogliere i fatti prima di cancellare qualsiasi cosa e coinvolgere subito il DPO o il referente privacy. Se tra i dati ci sono dati personali, il Garante Privacy chiede di notificare la violazione senza ingiustificato ritardo e, ove possibile, entro 72 ore da quando se ne è venuti a conoscenza, salvo che sia improbabile un rischio per le persone. Cancellare la chat non basta: le pagine privacy di Google e di Anthropic prevedono casi di conservazione che durano anni. Per evitare che si ripeta conviene offrire uno strumento approvato, non solo un divieto.
Cosa fare subito quando ci sono dati caricati su AI non autorizzata?
Si ferma l'uso dello strumento, si raccolgono i fatti e si avvisa il DPO o il referente privacy. Il conteggio delle 72 ore indicato dal Garante parte da quando il titolare viene a conoscenza della violazione: conviene annotare subito data e ora della scoperta.
I fatti da ricostruire nelle prime ore:
| Domanda | Perché conta |
|---|---|
| Quale strumento, e quale servizio esatto (app, sito, estensione, API)? | Le regole di conservazione cambiano da servizio a servizio |
| Account personale o aziendale? Gratuito o a pagamento? | Piani consumer e di lavoro hanno condizioni diverse (Google, Anthropic) |
| Quali file o testi sono stati inseriti? | Serve l'elenco preciso, non una stima |
| Quali categorie di dati contenevano? | Dati personali, sanitari o solo aziendali |
| Quando è avvenuto il caricamento? | Indica da quanto i dati sono presso il fornitore |
| L'addestramento sui contenuti era attivo? | Incide sulla durata della conservazione |
Documentare prima di cancellare. Schermate della conversazione, data e ora, impostazioni dell'account. Nel caso Johns Hopkins il dipendente ha cancellato da solo prompt, conversazione e documento dalla cronologia (WMAR-2 News): una reazione comprensibile, che però rende più difficile ricostruire cosa è stato inviato.
Chiedere per iscritto la cancellazione al fornitore, come ha fatto l'ospedale (WMAR-2 News), conservando richiesta e risposta e sapendo che potrebbe non coprire ogni copia.
Nessuna caccia al colpevole. Se le persone temono sanzioni, il prossimo incidente rischia di non essere segnalato.
Separare i dati personali da quelli solo aziendali. Con nomi, email, dati di clienti, pazienti o dipendenti si seguono le regole sulle violazioni descritte dal Garante. Se sono finiti nello strumento solo listini, offerte o codice, il riferimento sono i contratti e gli accordi di riservatezza con clienti e partner.
Cancellare la chat basta a far sparire i dati dai server del fornitore?
No, almeno per i piani consumer. Togliere una conversazione dalla cronologia non la cancella da tutti i sistemi del fornitore, come dicono le pagine ufficiali degli stessi fornitori.
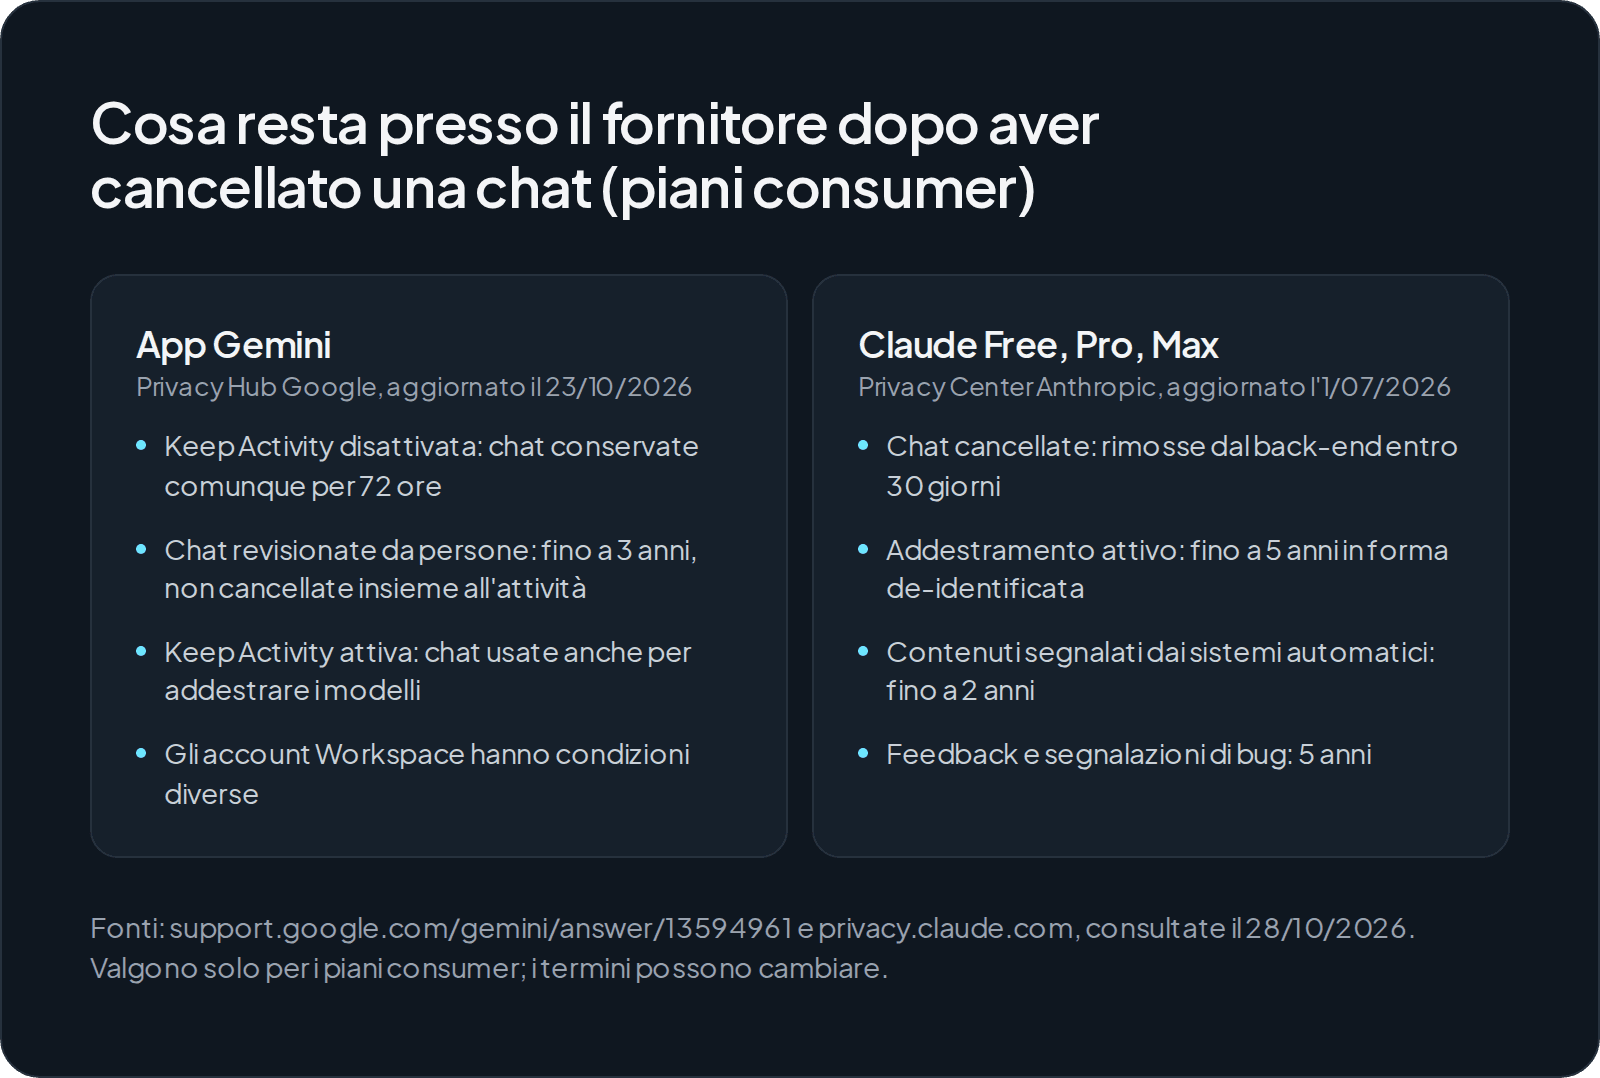
App Gemini. Secondo il Privacy Hub di Gemini, aggiornato il 23/10/2026:
- una parte delle chat viene revisionata da persone, dopo essere stata scollegata dall'account;
- le chat revisionate restano fino a 3 anni e non vengono cancellate quando si elimina l'attività;
- con "Keep Activity" disattivata, le chat restano comunque associate all'account per 72 ore;
- con "Keep Activity" attiva, i dati servono anche ad addestrare i modelli.
Claude nei piani consumer (Free, Pro e Max). Il Privacy Center di Anthropic, aggiornato l'1/07/2026, indica che:
- le chat cancellate vengono rimosse dai sistemi di back-end entro 30 giorni;
- con l'addestramento attivo, le chat restano in forma de-identificata fino a 5 anni;
- se si disattiva l'addestramento dopo, i dati già usati non vengono rimossi dai modelli;
- i contenuti segnalati dai sistemi automatici restano fino a 2 anni, i punteggi di classificazione fino a 7;
- feedback e segnalazioni di bug restano 5 anni.
Gli account di lavoro seguono condizioni diverse, descritte in pagine separate che rimandano a Workspace e a Claude for Work (Google, Anthropic): vanno verificate sul contratto e sulle impostazioni dell'account specifico.
In pratica, il rischio va valutato come se i dati fossero ancora presso il fornitore, per un periodo che l'azienda non controlla e in un luogo, anche extra UE, da verificare nelle condizioni del servizio. Le differenze tra piani personali e business sono nella guida su ChatGPT e dati riservati.
È un data breach da notificare al Garante Privacy entro 72 ore?
Dipende dai dati e dal rischio. Con dati personali, consegnarli a un servizio non autorizzato può configurare una divulgazione o un accesso non autorizzato, ipotesi prevista dalla definizione di violazione usata dal Garante. La notifica non serve se è improbabile un rischio per le persone; va fatta se la violazione può avere effetti avversi significativi, come perdita di controllo sui dati, furto d'identità o perdite finanziarie.
I punti operativi, dalla pagina del Garante sul data breach:
- Tempi. Senza ingiustificato ritardo e, ove possibile, entro 72 ore; oltre, vanno spiegati i motivi del ritardo.
- Modalità. Dal 1/07/2021 solo con la procedura telematica su servizi.gpdp.it, come stabilito dal provvedimento n. 209 del 27 maggio 2021. Il Garante offre anche uno strumento di autovalutazione.
- Persone coinvolte. Se il rischio è elevato vanno avvisati anche gli interessati.
- Registro. Tutte le violazioni vanno documentate, anche quelle non notificate. Conviene annotare anche la motivazione della decisione.
- Responsabili del trattamento. Se lo strumento è stato usato da un fornitore che tratta dati per conto dell'azienda, questi deve informare il titolare senza ritardo.
- Conseguenze. Misure correttive (art. 58, par. 2) e sanzioni fino a 10 milioni di euro o al 2% del fatturato mondiale annuo.
La decisione sulla notifica spetta al DPO o a un legale, motivata e messa per iscritto. Un quadro più ampio è nella pagina su AI e GDPR in azienda.
Cosa insegna il caso Johns Hopkins a un'azienda italiana?
Che un incidente sui dati può nascere non da un attacco, ma da un dipendente che usa uno strumento AI non approvato. Secondo WMAR-2 News:
- un dipendente del Johns Hopkins Bayview Medical Center ha caricato su uno strumento AI pubblico, non nominato, un foglio di calcolo con i dati di 3.182 pazienti curati tra maggio e settembre 2026;
- i dati comprendevano nomi, date di ricovero, numeri di cartella clinica, farmaci e nomi dei medici, ma non dati finanziari;
- l'ospedale lo ha scoperto il 21/09/2026 durante una revisione interna;
- le lettere ai pazienti sono partite dal 22/10/2026, con 12 mesi di monitoraggio Experian IdentityWorks.
Una nota sulla fonte: è una sola testata locale, che dichiara di aver convertito l'articolo con l'aiuto dell'AI, e non ho cercato conferme altrove. Si tratta inoltre di un ospedale statunitense, soggetto a regole diverse.
Due indicazioni valgono anche in Italia:
- L'incidente è emerso da una revisione interna. Senza registri e verifiche periodiche, può restare invisibile a lungo.
- La risposta è stata organizzativa. Le misure annunciate (limiti sugli strumenti non approvati, formazione su quelli approvati, policy più severe sui dati sanitari, secondo WMAR-2 News) conviene averle prima di un incidente.
Quanto costa dare ai dipendenti uno strumento AI autorizzato?
Un piano di lavoro in cloud si paga per utente al mese, più l'eventuale uso oltre i limiti: il piano Team Standard di Claude costa 25 $ per utente al mese, 20 $ con fatturazione annuale (Claude pricing). È la cifra da confrontare con il rischio di lasciare le persone senza alternative agli account personali.
Listini dalla pagina prezzi di Claude, consultata il 28/10/2026 (i prezzi possono cambiare):
| Piano | Prezzo mensile | Con fatturazione annuale | Addestramento sui contenuti |
|---|---|---|---|
| Pro | 20 $ | 17 $ | Attivo salvo opt-out |
| Team Standard (2–150 utenti) | 25 $ per utente | 20 $ per utente | No, per impostazione predefinita |
| Team Premium | 125 $ | 100 $ | No, per impostazione predefinita |
| Enterprise (minimo 20 utenti) | — (solo annuale) | 20 $ per utente + uso a tariffe API | No, per impostazione predefinita |
Attenzione ai limiti d'uso: finestre mobili di 5 ore e limiti settimanali, oltre i quali si comprano crediti a tariffe API (Claude pricing). Il costo cresce quindi anche con l'intensità d'uso. Pro rientra tra i piani consumer (Anthropic): per i dati aziendali conviene guardare ai piani di lavoro.
Anche con le API contano le condizioni: per i modelli Flash di Gemini il livello gratuito prevede l'uso dei dati per migliorare i prodotti, quello a pagamento no; e dal 1/1/2027 Gemini 3.8 Flash e 3.6 Flash passano da 0,75 a 1,50 $ per milione di token in input (Gemini API Pricing, consultata il 28/10/2026). Ho analizzato questi rincari nell'articolo sui prezzi delle API di Gemini.
Il confronto completo è nella pagina sul costo dell'AI in locale; le opzioni per un assistente con i dati sotto controllo in quella sul ChatGPT aziendale privato.
Quando basta un piano business in cloud e quando serve un assistente interno?
Per molte aziende un piano business con contratto firmato, impostazioni verificate e regole chiare è la soluzione più rapida ed economica. L'assistente interno ha senso quando i dati non devono uscire per contratto, per segreto professionale o perché si trattano categorie delicate come dati sanitari, legali o di ricerca e sviluppo.
| Criterio | Piano business in cloud | Assistente interno |
|---|---|---|
| Numero di utenti | Pochi o medi | Molti, con uso intenso |
| Andamento dell'uso | Variabile | Stabile e quotidiano |
| Personale tecnico | Non serve | Serve, interno o esterno |
| Modelli | I più avanzati del fornitore | Open-weight, con compromessi |
| Documenti da interrogare | Pochi o non riservati | Archivi riservati con permessi |
| Giurisdizione e registri | Dipendono dal contratto | Sotto il controllo dell'azienda |
In entrambi i casi restano obblighi GDPR, valutazione dei fornitori e formazione: l'on-premise riduce i dati che escono, ma non rende conformi in automatico, come spiego nella guida su GDPR e modelli on-premise. Per interrogare procedure e manuali, il punto di partenza è il cervello aziendale.
Quali regole e controlli evitano che succeda di nuovo?
Nessuna misura azzera il rischio, ma poche cose fatte bene lo riducono:
- Una policy di una pagina. Strumenti ammessi, obbligo di account aziendali, dati vietati: clienti, pazienti, dipendenti, contratti, codice proprietario.
- Controlli tecnici. Blocco o avviso sui domini delle AI non approvate, accesso tramite SSO, registri d'uso consultabili da chi ne ha titolo.
- Formazione pratica. Esempi del proprio settore ("questo sì, questo no"), ripetuta nel tempo, spiegando il perché.
- Procedura di risposta già scritta. Chi chiamare, cosa documentare, chi decide sulla notifica, un modello di richiesta di cancellazione. Con le 72 ore che corrono, improvvisare è un rischio in più.
- Revisione periodica. I termini dei fornitori cambiano: le pagine citate qui sono state aggiornate nel 2026 (Google, Anthropic).
Da dove partire dopo l'incidente?
- Chiudere l'incidente. Valutazione del rischio, decisione motivata sulla notifica, registro delle violazioni, comunicazioni agli interessati se il rischio è elevato.
- Mappare l'uso reale dell'AI. Un questionario anonimo su strumenti, scopi e dati usati fa emergere l'uso non autorizzato senza mettere nessuno sulla difensiva.
- Scegliere lo strumento approvato, confrontando piano business in cloud e assistente interno in base a volumi, sensibilità dei dati e budget.
- Partire con un pilota, con policy, formazione e registri attivi fin dal primo giorno.
Se vuoi un parere esterno, senza hardware o licenze da venderti, puoi richiedere una valutazione indipendente: ti aiuto a confrontare costi, esposizione dei dati e regole d'uso partendo da come le persone usano già l'AI oggi.
Domande frequenti
Se i dati caricati non sono personali, va fatta la notifica al Garante?
La notifica al Garante riguarda le violazioni di dati personali. Se sono finiti nello strumento solo listini, offerte o codice sorgente, il GDPR in genere non si applica. Restano però da verificare gli accordi di riservatezza con clienti e partner e il rischio per i segreti commerciali. Spesso i documenti contengono comunque nomi, email o riferimenti a persone: conviene controllarli riga per riga prima di concludere.
Si può chiedere al fornitore dell'AI di cancellare i dati?
Sì. Conviene farlo per iscritto e conservare la richiesta e la risposta, come ha fatto l'ospedale nel caso Johns Hopkins. Le pagine sulla privacy dei fornitori però indicano eccezioni, come le chat già revisionate da persone o i dati già usati per l'addestramento. La richiesta riduce il rischio ma non lo azzera, e la valutazione dell'incidente deve tenerne conto.
Cambia qualcosa se il dipendente ha usato un account aziendale e non personale?
Di solito sì. I piani di lavoro come Google Workspace o Claude Team ed Enterprise hanno condizioni contrattuali diverse da quelle consumer, per esempio niente addestramento sui contenuti per impostazione predefinita. Bisogna comunque verificare il contratto e le impostazioni dell'account specifico, compresi i tempi di conservazione e i registri disponibili per l'amministratore.
Il dipendente che ha caricato i dati va sanzionato?
Dipende da cosa prevedevano le policy aziendali, da come erano state comunicate e dal contratto di lavoro: va valutato con l'ufficio del personale e un consulente del lavoro. Se non esistevano regole chiare né uno strumento approvato, la responsabilità è soprattutto organizzativa. Una reazione punitiva rischia di far sparire le segnalazioni future.
Chi scrive
Lilium AI
AI privata e on-premise per aziende di ogni dimensione, con i dati sotto controllo
Da leggere dopo
È sicuro utilizzare ChatGPT con i dati riservati della propria azienda?
Usare ChatGPT con dati riservati dipende dal piano, dal contratto e dalle regole interne. Una risposta onesta per chi guida un'azienda: account personali, piani business, GDPR e casi in cui conviene un'AI sui propri server.
Privacy, GDPR e sovranità dei dati8 min
Intelligenza artificiale e GDPR: quando scegliere un modello AI on-premise?
Il GDPR non vieta l'AI in cloud e non premia automaticamente quella in casa. Una guida agli obblighi reali (ruoli, DPIA, sicurezza, trasferimenti, AI Act) e ai criteri per capire quando l'on-premise riduce davvero il rischio.
Privacy, GDPR e sovranità dei dati10 min
ChatGPT aziendale privato: come avere un assistente AI sui propri server
ChatGPT è un servizio cloud di OpenAI: per un assistente sui server aziendali servono modelli open-weight e un'interfaccia di chat. Confronto onesto tra piani business, soluzione interna e approccio ibrido.
AI in locale e on-premise10 min