È sicuro utilizzare ChatGPT con i dati riservati della propria azienda?
Usare ChatGPT con dati riservati dipende dal piano, dal contratto e dalle regole interne. Una risposta onesta per chi guida un'azienda: account personali, piani business, GDPR e casi in cui conviene un'AI sui propri server.
Pubblicato il
Usare ChatGPT con dati riservati non è sicuro o insicuro in assoluto: dipende dal piano, dal contratto firmato e dalle regole interne. Con un account personale i dati aziendali escono dal controllo dell'azienda; con un piano business le tutele contrattuali sono molto più solide, ma la responsabilità verso clienti e dipendenti resta all'azienda. Per le informazioni che non devono uscire dal perimetro aziendale, la strada più prudente è un'AI sui propri server.
Cosa succede ai dati che scrivi in ChatGPT?
Dipende dal tipo di account. Nei servizi per privati, cioè ChatGPT Free, Plus e Pro, OpenAI dichiara che può usare i contenuti delle conversazioni per addestrare i propri modelli, a meno che l'utente non disattivi l'opzione "Migliora il modello per tutti" nelle impostazioni (OpenAI Help Center, uso dei dati per l'addestramento).
Ci sono due dettagli che molti non conoscono. Il primo: anche dopo aver disattivato l'addestramento, se l'utente lascia un feedback con il pollice in su o in giù, l'intera conversazione collegata a quel feedback può essere usata per addestrare i modelli (OpenAI Help Center, uso dei dati per l'addestramento). Il secondo: disattivare l'addestramento non cancella le chat già salvate, che restano nella cronologia finché non vengono eliminate a mano (OpenAI Help Center, controlli sui dati).
Esiste anche la chat temporanea: non compare nella cronologia, non viene usata per migliorare i modelli e può essere conservata fino a 30 giorni per motivi di sicurezza (OpenAI Help Center, controlli sui dati). È un'opzione utile, ma resta una scelta lasciata al singolo utente, non una regola che l'azienda può imporre su un account personale.
Che differenza c'è tra un account personale e un piano business?
La differenza principale è che con un piano business esiste un rapporto contrattuale tra l'azienda e il fornitore. Con un account personale, invece, il contratto è tra OpenAI e il dipendente.
Per ChatGPT Business, Enterprise, Edu e per l'API, OpenAI dichiara di non usare per impostazione predefinita i dati aziendali per addestrare i modelli, di offrire la firma di un accordo sul trattamento dei dati (DPA), cifratura AES-256 a riposo e un audit SOC 2 completato (OpenAI, Enterprise privacy). Per Enterprise ed Edu sono gli amministratori a decidere per quanto tempo conservare le conversazioni, e quelle cancellate vengono rimosse entro 30 giorni salvo obblighi di legge (OpenAI, Enterprise privacy). Sull'API i log per il controllo degli abusi sono conservati fino a 30 giorni, con opzioni di conservazione ridotta o nulla solo per clienti approvati (OpenAI API, Data controls).
| Aspetto | Account personale (Free, Plus, Pro) | Piano business (Business, Enterprise, API) |
|---|---|---|
| Uso dei dati per l'addestramento | Attivo, salvo disattivazione dell'utente | Non attivo per impostazione predefinita |
| Contratto sul trattamento dei dati | Nessuno con l'azienda | DPA firmabile dall'azienda |
| Chi decide le impostazioni | Il singolo dipendente | Gli amministratori aziendali |
| Conservazione delle conversazioni | Gestita dall'utente | Regole di conservazione decise dall'azienda |
| Cosa succede quando qualcuno esce | La cronologia resta nel suo account | L'account è gestito e revocabile dall'azienda |
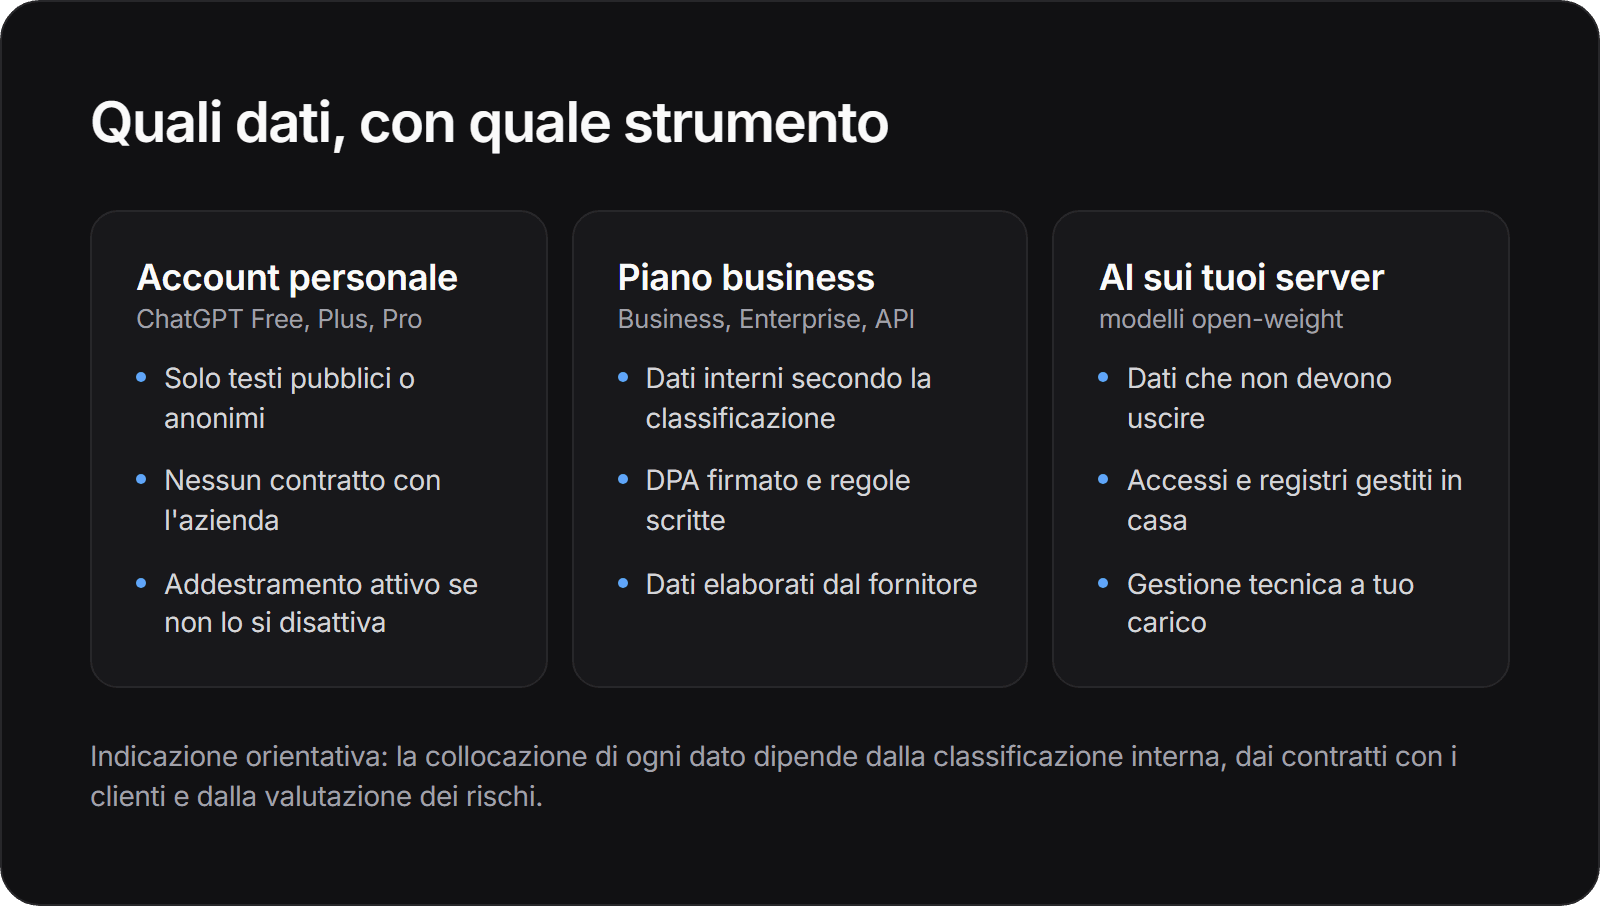
Un piano business riduce molto il rischio, ma non lo azzera: i dati continuano a essere elaborati sull'infrastruttura di un fornitore esterno, secondo condizioni che possono cambiare nel tempo. Le differenze tra le opzioni le ho messe a confronto nell'articolo sul ChatGPT aziendale privato.
Perché il rischio maggiore sono gli account personali dei dipendenti?
Perché sfuggono a ogni controllo aziendale. Lo scenario tipico è questo: qualcuno incolla un'offerta, un reclamo o un elenco di contatti nel proprio ChatGPT per "fare prima", senza pensare che quel testo è appena uscito dall'azienda.
Il problema non è la cattiva fede, ma la mancanza di regole e di alternative. Con un account personale l'azienda non sa quali dati sono stati condivisi, non può impostare la conservazione, non può recuperare o cancellare le conversazioni quando il dipendente cambia lavoro. E il GDPR chiede proprio il contrario: titolare e responsabile del trattamento devono fare in modo che chi ha accesso ai dati personali sotto la loro autorità li tratti solo se istruito in tal senso (articolo 32, paragrafo 4, del Regolamento UE 2016/679).
Tradotto: se in azienda non ci sono istruzioni scritte sull'uso dell'AI, il problema non è del dipendente, è dell'organizzazione.
Cosa ha contestato il Garante Privacy a ChatGPT?
Il Garante italiano è stato tra le prime autorità europee a intervenire. Il 31 marzo 2023 ha disposto la limitazione provvisoria del trattamento dei dati degli utenti italiani da parte di OpenAI, citando una violazione di dati del 20 marzo che aveva riguardato conversazioni e informazioni di pagamento, la mancanza di un'informativa, l'assenza di una base giuridica per la raccolta massiccia di dati a fini di addestramento e l'assenza di verifica dell'età (Garante Privacy, provvedimento del 31 marzo 2023).
Il 20 dicembre 2024 il Garante ha chiuso l'istruttoria con una sanzione di 15 milioni di euro e l'obbligo di una campagna informativa di sei mesi su radio, televisione, giornali e Internet (Garante Privacy, comunicato del 20 dicembre 2024). La vicenda giudiziaria però non è finita lì: il 18 marzo 2026 il Tribunale di Roma ha annullato la sanzione per un motivo di competenza, legato al meccanismo dello sportello unico dopo lo stabilimento di OpenAI in Irlanda, senza entrare nel merito delle contestazioni (Diritto.it, OpenAI, annullata la sanzione del Garante).
Per un'azienda la lezione pratica non riguarda la multa, ma il fatto che le autorità guardano con attenzione a come i dati finiscono nei sistemi di AI. E le domande poste a OpenAI (base giuridica, trasparenza, sicurezza) sono le stesse che un'autorità può porre a chi usa questi strumenti con i dati di clienti e dipendenti.
Quali dati riservati non vanno mai inseriti in ChatGPT personale?
In un account personale non dovrebbe entrare nulla che non pubblicheresti sul sito aziendale. È una regola semplice, comprensibile da tutti e facile da ricordare. In particolare, restano fuori:
- dati sanitari, sindacali, biometrici e le altre categorie particolari, il cui trattamento il GDPR vieta salvo eccezioni precise (articolo 9 del Regolamento UE 2016/679);
- dati di clienti, fornitori e dipendenti riconoscibili: anagrafiche, contratti, buste paga, valutazioni, reclami con nomi e dettagli;
- segreti commerciali: listini riservati, margini, offerte in corso, progetti non annunciati;
- documenti coperti da accordi di riservatezza con clienti o partner;
- credenziali, chiavi di accesso e codice sorgente proprietario.
Con un piano business il perimetro si allarga, ma va deciso caso per caso: un DPA con OpenAI non autorizza automaticamente a condividere un documento che un cliente ti ha affidato con un vincolo di riservatezza.
Con un piano business il GDPR è un problema del fornitore?
No. L'azienda che decide perché e come usare i dati resta il titolare del trattamento, definito dal GDPR come il soggetto che "determina le finalità e i mezzi del trattamento" (articolo 4 del Regolamento UE 2016/679). Il fornitore, quando tratta i dati per conto dell'azienda, è un responsabile del trattamento.
Questo ha due conseguenze concrete. Il titolare deve adottare misure tecniche e organizzative adeguate ed essere in grado di dimostrare che il trattamento è conforme (articolo 24); e può affidarsi solo a responsabili che presentino garanzie sufficienti (articolo 28), entrambi nel Regolamento UE 2016/679. Firmare il DPA è quindi un passaggio necessario, non il traguardo: restano da fare la mappatura dei trattamenti, l'informativa agli interessati e, nei casi a rischio elevato, una valutazione d'impatto. Una panoramica di questi obblighi è nella pagina su AI aziendale e GDPR.
Quando ha senso un'AI sui server aziendali?
Ha senso quando esiste una categoria di dati che, per contratto, per scelta o per natura, non deve essere elaborata da terzi. Penso a studi professionali con documenti dei clienti, aziende manifatturiere con progetti tecnici coperti da riservatezza, uffici del personale, sanità privata.
In questi casi un modello open-weight eseguito su hardware dell'azienda permette di tenere i dati nel perimetro aziendale, decidere chi accede a cosa e conservare i registri secondo le proprie regole. Il controllo, però, porta con sé responsabilità: un server configurato male può essere meno sicuro di un servizio cloud ben gestito. Per tutte le altre attività, come email generiche, testi di marketing o riassunti di materiale pubblico, un piano business resta spesso la scelta più semplice. Se vuoi capire come funziona l'infrastruttura, trovi i dettagli nella guida completa all'AI on-premise.
Da dove partire
Il primo passo non è scegliere uno strumento, ma decidere quali dati possono andare dove. In pratica:
- Fai un censimento onesto: chiedi ai reparti quali strumenti AI usano oggi e per cosa, senza tono punitivo.
- Classifica le informazioni in tre livelli: pubbliche, interne, riservate.
- Abbina ogni livello a uno strumento: account personali solo per il pubblico, piano business con DPA per l'interno, AI sui server aziendali per il riservato, se serve.
- Scrivi una regola di una pagina, con esempi concreti di cosa si può e non si può incollare.
- Rendi disponibile l'alternativa ufficiale, perché un divieto senza alternativa spinge verso gli account personali.
Gli obblighi GDPR sono spiegati più in dettaglio nella guida su intelligenza artificiale e GDPR; altri approfondimenti sono nella sezione privacy e GDPR del blog. Se vuoi capire quali dati della tua azienda possono stare in cloud e quali no, puoi partire dalla valutazione iniziale.
Domande frequenti
Se un dipendente ha già incollato un documento riservato in ChatGPT, cosa si deve fare?
Prima di tutto capire cosa è stato condiviso, con quale account e con quali impostazioni. Poi va coinvolto chi si occupa di privacy in azienda, ed eventualmente il DPO, per valutare se si tratta di una violazione di dati personali da gestire secondo le procedure interne. Cancellare la chat è utile, ma non sostituisce questa valutazione.
Togliere nomi e cognomi prima di incollare un testo è sufficiente?
Aiuta, ma spesso non basta. Un contratto, una perizia o una mail possono rendere riconoscibile una persona o un cliente anche senza il nome, attraverso date, importi, luoghi o dettagli del caso. E un segreto commerciale resta tale anche se non contiene dati personali.
Le stesse cautele valgono per altri chatbot, non solo per ChatGPT?
Sì. Il ragionamento è lo stesso per qualsiasi assistente AI erogato come servizio: bisogna sapere quale piano si usa, cosa dice il contratto sull'uso dei dati, dove vengono conservati e per quanto tempo. Le condizioni cambiano da fornitore a fornitore e vanno lette ogni volta.
Serve il consenso dei clienti per usare l'AI sui loro dati?
Dipende dalla base giuridica del trattamento e da cosa prevedono i contratti con i clienti, non solo dal GDPR. Alcuni accordi di riservatezza vietano di condividere le informazioni con terzi fornitori: in quel caso il problema è contrattuale prima ancora che di privacy. È una valutazione da fare con il proprio consulente legale.
Chi scrive
Lilium AI
AI privata e on-premise per aziende di ogni dimensione, con i dati sotto controllo
Da leggere dopo
Intelligenza artificiale e GDPR: quando scegliere un modello AI on-premise?
Il GDPR non vieta l'AI in cloud e non premia automaticamente quella in casa. Una guida agli obblighi reali (ruoli, DPIA, sicurezza, trasferimenti, AI Act) e ai criteri per capire quando l'on-premise riduce davvero il rischio.
Privacy, GDPR e sovranità dei dati10 min
ChatGPT aziendale privato: come avere un assistente AI sui propri server
ChatGPT è un servizio cloud di OpenAI: per un assistente sui server aziendali servono modelli open-weight e un'interfaccia di chat. Confronto onesto tra piani business, soluzione interna e approccio ibrido.
AI in locale e on-premise10 min