Usage Policy di Anthropic: cosa cambia per le aziende che usano Claude
Dal 12 novembre 2026 la Usage Policy di Anthropic chiarisce cosa conta come uso ad alto rischio, cosa è vietato a chatbot e agenti e chi risponde delle violazioni. Ecco cosa deve verificare un'azienda che usa Claude, quali dati restano da Anthropic e cosa succede se l'account viene sospeso.
 Giulio PessioneAI nei processi aziendali12 min
Pubblicato il
La Anthropic Usage Policy aggiornata è stata annunciata l'8 ottobre 2026 ed entra in vigore il 12 novembre (annuncio di Anthropic). Per un'azienda che usa Claude le novità più concrete sono tre: un elenco preciso delle raccomandazioni ad alto rischio, che richiedono revisione umana e informativa all'interessato, una sezione nuova contro campagne ingannevoli e attività artificiali, e regole più precise sulla sorveglianza. Il cliente risponde di tutta l'attività del proprio account, e Anthropic può sospenderlo senza un preavviso fisso (Commercial Terms).
Cosa cambia con la Anthropic Usage Policy dal 12 novembre 2026?
Cambia soprattutto la precisione delle regole, meno la sostanza. Anthropic presenta l'aggiornamento come un chiarimento di regole già esistenti, motivato dal fatto che Claude oggi svolge lavori "più lunghi e più autonomi" (annuncio di Anthropic). Per un'azienda contano cinque novità, indicate nella stessa fonte: una sezione nuova su campagne ingannevoli e attività artificiali, regole più precise sulla sorveglianza, l'elenco delle raccomandazioni ad alto rischio, requisiti per l'hardware autonomo e l'esclusione delle entità controllate da paesi non supportati. Secondo Anthropic, le modifiche su armi e abusi verso il modello sono marginali per le aziende.
Il testo completo della policy unisce gli standard validi per tutti, i requisiti per gli usi ad alto rischio e le linee guida per casi specifici: chatbot rivolti al pubblico, minori, uso agentico, software pubblicati nelle directory. Vale per Claude.ai, Claude Code e le API. Vale anche per chi lo compra tramite un cloud provider o un rivenditore e per gli utenti finali dei prodotti che lo integrano, per esempio un helpdesk o un CRM di terzi (stessa fonte).
Il legame con il contratto è diretto. La sezione D.2 dei Commercial Terms impone al cliente e ai suoi utenti di rispettare i Termini, Usage Policy compresa. La versione consultata è del 17 giugno 2025: prima di firmare o rinnovare va verificata quella in vigore. Il quadro generale su abbonamenti, API e contratti è nella pagina sui modelli di frontiera in azienda.
Quali usi di Claude sono ad alto rischio, e cosa serve per restare nelle regole?
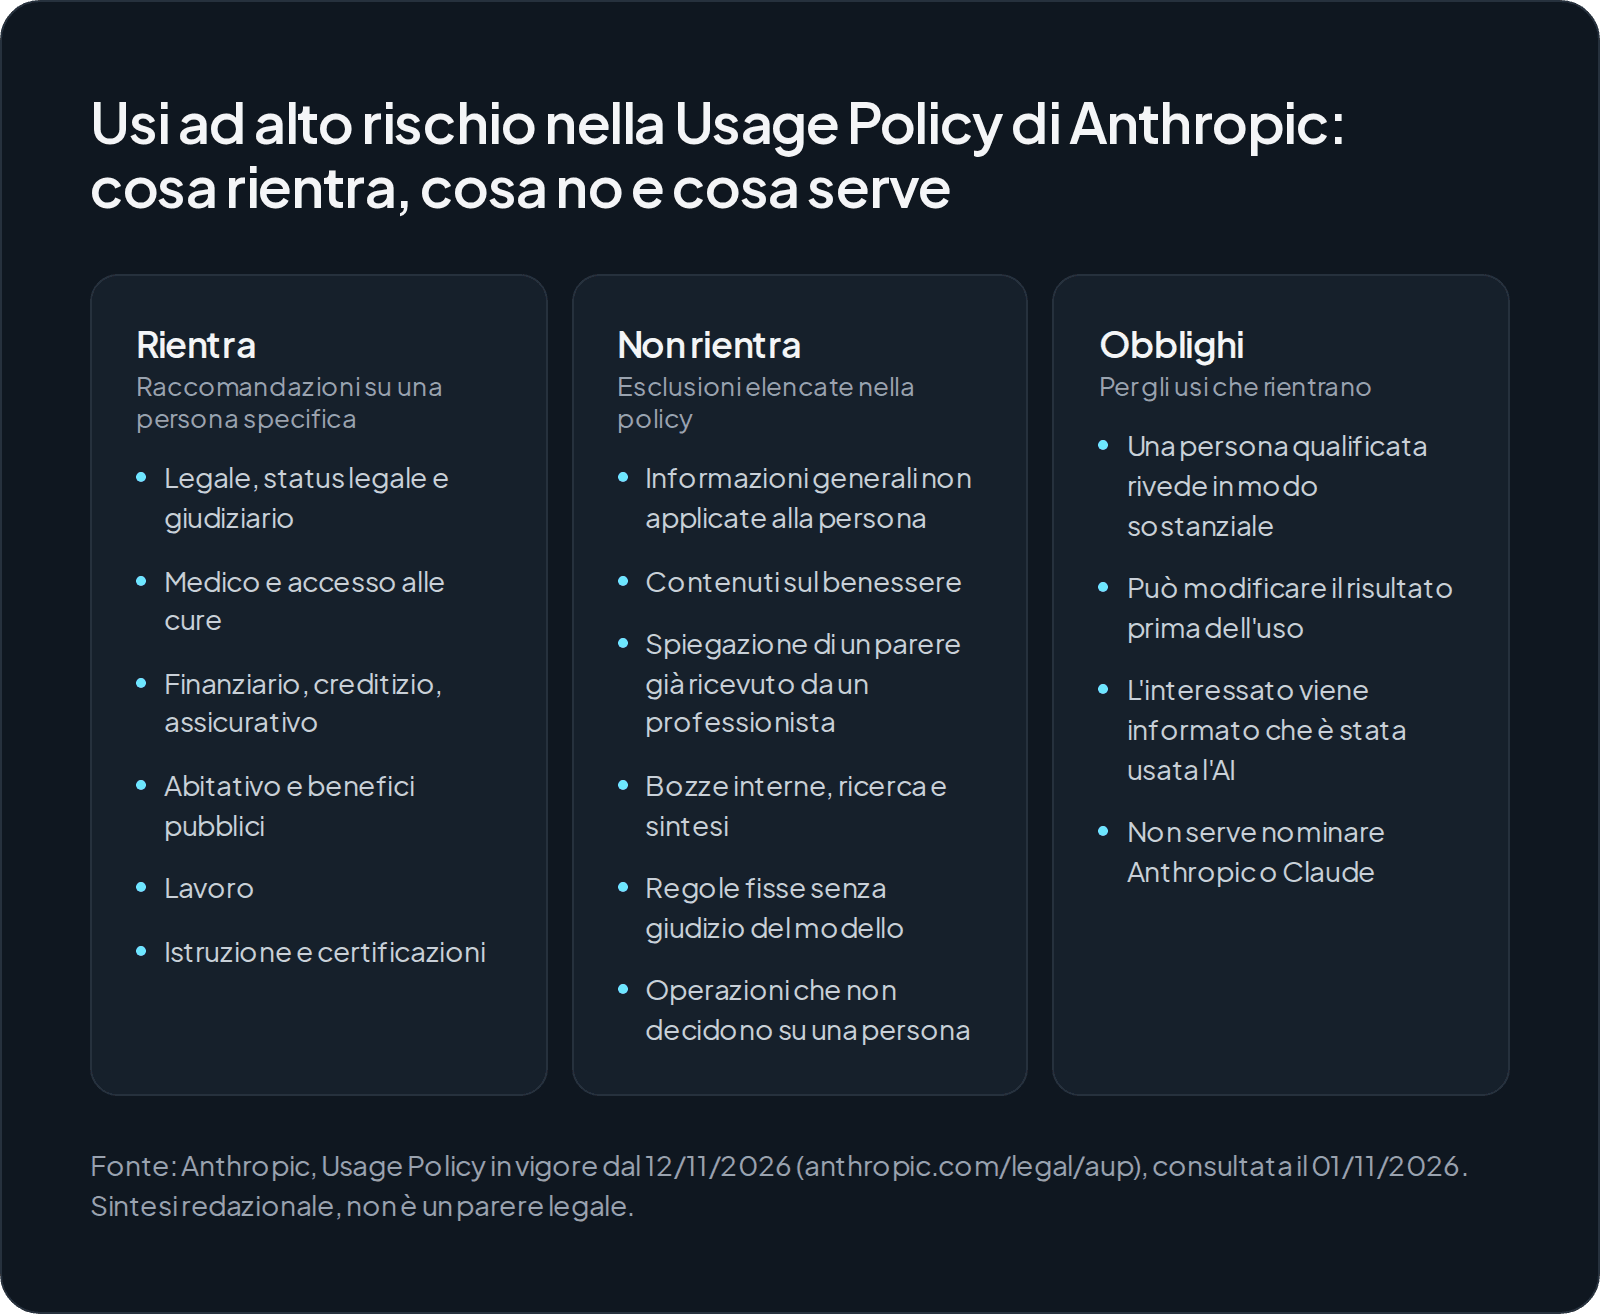
È ad alto rischio una raccomandazione che Claude produce su una persona specifica in questi ambiti: legale, medico, finanziario, creditizio, assicurativo, abitativo, lavoro, istruzione e certificazioni, accesso alle cure, benefici pubblici, status legale e giudiziario (Usage Policy). Gli obblighi sono due, e secondo Anthropic sono gli stessi di prima (annuncio):
- una persona qualificata deve rivedere la raccomandazione in modo sostanziale ("meaningfully review") e poterla modificare prima che venga usata;
- l'interessato va informato chiaramente che è stata usata l'AI. Non serve nominare Anthropic né Claude (Usage Policy).
La novità, secondo l'annuncio, è l'elenco di ciò che rientra e di ciò che resta fuori. Il testo della policy esclude le informazioni generali non applicate alla singola persona e i contenuti sul benessere. Esclude anche la spiegazione di un parere già dato da un professionista, bozze interne, ricerca e sintesi, le regole fisse applicate senza giudizio del modello e le operazioni che non decidono su una persona specifica.
La policy si affianca alle norme, non le sostituisce. L'art. 22 del GDPR riconosce il diritto a non subire decisioni basate unicamente su un trattamento automatizzato, quando producono effetti giuridici o incidono in modo analogo e significativo. Anche quando la decisione automatizzata è ammessa servono garanzie: almeno il diritto di ottenere l'intervento umano, di esprimere la propria opinione e di contestare.
Sull'AI Act il calendario è diverso. Con il digital omnibus (Reg. UE 2026/1744, in vigore dal 27 luglio 2026) gli obblighi per i sistemi ad alto rischio dell'Allegato III, che comprende lavoro, credito e istruzione, si applicano dal 2 dicembre 2027 (AKOS). La policy di Anthropic, invece, vale per contratto dal 12 novembre 2026. Rispettarla non equivale a essere conformi al GDPR o all'AI Act: gli obblighi che restano in capo all'azienda sono raccolti nella pagina su AI e GDPR.
Chatbot, email e marketing: cosa vieta la policy su campagne ingannevoli e spam?
La policy vieta di nascondere chi c'è dietro un messaggio e di creare consenso artificiale. La nuova sezione "Do Not Engage in Deceptive Campaigns or Artificial Activity" copre anche le attività commerciali, oltre a quelle politiche (annuncio). Il testo della policy vieta:
- account, personaggi o testate fittizi e l'impersonazione di persone reali;
- recensioni false e bot che si presentano come umani;
- reti di siti fintamente indipendenti e manipolazione delle fonti da cui attingono motori di ricerca e sistemi AI;
- strumenti per astroturfing e profili fantoccio.
È vietato anche vendere questi servizi (stessa fonte): la regola riguarda quindi anche agenzie di marketing e software house.
Sullo spam la formula è ampia: tra le pratiche fraudolente rientra promuovere o facilitare la generazione o la distribuzione di spam (Usage Policy). La pagina di assistenza sugli agenti non dà indicazioni generali su email automatiche, scraping o marketing: cosa conti come spam resta una valutazione di chi usa Claude.
Chi ha un assistente sul sito o risponde ai clienti in automatico ha due obblighi pratici:
- chatbot e agenti rivolti all'esterno devono dichiarare di essere un'AI "all'inizio di ogni sessione o nell'interfaccia del prodotto" (Usage Policy);
- per gli agenti sono vietati gli account multipli per aggirare i controlli, il click farming e la manipolazione delle metriche (assistenza Anthropic).
Sull'AI Act, l'autorità slovena AKOS precisa che il rinvio del digital omnibus non tocca gli obblighi di trasparenza per i sistemi che interagiscono con le persone, come i chatbot. La marcatura dei contenuti generati prevista dall'art. 50(2) scatta dal 2 dicembre 2026 per i sistemi già sul mercato prima del 2 agosto 2026 (AKOS). Vanno quindi controllati il chatbot del sito, le risposte automatiche e ogni flusso che produca testi per recensioni o profili social. Quali flussi si prestano davvero all'automazione è spiegato nella guida sugli agenti AI aziendali.
Agenti e monitoraggio: dove passa il confine sulla sorveglianza di clienti e dipendenti?
Il confine è il consenso: tracciare le persone senza consenso è vietato, in tempo reale o su dati raccolti in precedenza. Restano consentiti il monitoraggio delle frodi con consenso, la moderazione dei contenuti, il giornalismo e la ricerca giuridica (annuncio). Il testo della policy vieta in modo specifico il tracciamento senza consenso di posizione, dati biometrici o attività online, il riconoscimento facciale e il doxxing. Vieta anche lo scoring sociale senza notifica e il riconoscimento delle emozioni, salvo motivi medici o di sicurezza. L'analisi aggregata o anonima è consentita.
Per gli agenti, la pagina di assistenza vieta di monitorare attività online, comportamenti o spostamenti delle persone senza notifica o consenso. Vieta anche di usare senza autorizzazione credenziali salvate di un'altra persona e di fare transazioni finanziarie non autorizzate. L'utente risponde dei propri agenti, comprese le azioni fatte tramite strumenti, browser o sistemi collegati (Usage Policy). Un agente collegato a posta, CRM o ERP va quindi progettato con permessi minimi e un registro delle azioni.
Prima della produzione conviene farsi alcune domande. Un agente che analizza le chat del servizio clienti per profilare il singolo cliente ha una base di consenso o di notifica? Un agente che legge la posta dei dipendenti è compatibile con le norme sul controllo dei lavoratori? L'analisi del tono di voce nelle chiamate è riconoscimento delle emozioni? La policy non risponde al posto delle leggi italiane: per questi casi serve il parere di chi segue privacy e diritto del lavoro.
Per l'hardware autonomo, un operatore qualificato deve poter osservare e fermare il macchinario, che deve restare in uno stato sicuro se Claude si disconnette (annuncio). Approvazione umana e registro delle azioni sono la base di come imposto gli agenti AI personalizzati. I passaggi dal processo al primo flusso sono nella guida su come creare un agente AI.
Chi risponde se un dipendente o un cliente viola le regole, e cosa rischia l'azienda?
Risponde l'azienda cliente. Per la sezione D.5 dei Commercial Terms il cliente è responsabile di tutta l'attività svolta sotto il suo account. Per la sezione K.2 tiene indenne Anthropic dai reclami di terzi causati da usi dei propri utenti che violano la policy.
- Sospensione. Per la sezione I.3 Anthropic può sospendere l'accesso a tutti o a una parte dei servizi, tra l'altro in caso di violazione delle sezioni D.1, D.2 o D.4. Il preavviso scritto è solo un impegno a fare "ragionevoli sforzi", senza un termine fisso (Commercial Terms).
- Risoluzione. Per la sezione I.2 serve un preavviso di 30 giorni, sia senza motivo sia per una violazione grave non rimediata. La risoluzione è immediata se la fornitura è vietata dalla legge (stessa fonte).
- Misure previste dalla policy. Anthropic può avvisare, limitare, sospendere o chiudere l'accesso. Un output bloccato dai filtri in tempo reale non è di per sé una violazione (Usage Policy).
Sulle API gli avvisi sono legati a soglie di comportamento scorretto calcolate sull'intero account (assistenza Anthropic). Se l'azienda espone Claude ai clienti, un solo utente scorretto pesa su tutto l'account. Il ban scatta per violazioni ripetute, per un account creato da una località non supportata o per violazione dei Termini (stessa fonte). Per chi espone Claude agli utenti finali Anthropic consiglia tre strumenti (API Safeguards Tools):
- un ID per ogni chiamata, passando ad Anthropic solo ID sottoposti a hash crittografico;
- avvisi, limiti o sospensioni per gli utenti finali che violano ripetutamente;
- una propria moderazione su ogni prompt degli utenti finali prima di inviarlo a Claude.
Con i piani Team ed Enterprise un'intera organizzazione può essere sospesa per "attività insolite". Il ricorso parte dal pulsante "Request a review"; la pagina non indica tempi e avverte che le risposte sono lente (assistenza Anthropic). Per i clienti dello Spazio economico europeo valgono legge, foro e arbitrato irlandesi (sezione M.7 dei Commercial Terms).
C'è poi l'assetto societario. Sono escluse le entità possedute a maggioranza o controllate, anche indirettamente, da persone o entità di regioni non supportate, anche se il personale si trova in un paese supportato (Supported Regions Policy). L'Italia e i 27 Stati UE sono supportati: la verifica riguarda i gruppi con capogruppo o soci di controllo altrove. Il costo di dipendere da un solo account è analizzato nell'articolo sul vendor lock-in nell'AI.
Quali dati restano da Anthropic quando una conversazione viene segnalata?
Input e output segnalati per violazioni restano fino a 2 anni, e i punteggi di classificazione trust and safety fino a 7 anni (Privacy Center di Anthropic). La conservazione ordinaria è molto più breve.
| Tipo di dato | Conservazione | Fonte |
|---|---|---|
| Input e output via API, uso ordinario | Cancellati dal backend entro 30 giorni | Privacy Center |
| Chat su Enterprise e Console | Restano finché non vengono cancellate, poi spariscono dal backend entro 30 giorni | Privacy Center |
| Input e output segnalati per violazioni | Fino a 2 anni | Privacy Center |
| Punteggi di classificazione trust and safety | Fino a 7 anni | Privacy Center |
| Feedback inviati | 5 anni | Privacy Center |
Pagine consultate il 1° novembre 2026 (la pagina del Privacy Center risulta aggiornata al 1° luglio 2026). Le condizioni dei fornitori cambiano: verificatele prima di decidere.
La pagina non nomina esplicitamente il piano Team, e la zero data retention è disponibile solo con un accordo specifico (stessa fonte). Sull'addestramento, alla sezione B dei Commercial Terms Anthropic si impegna a non addestrare modelli sui contenuti del cliente, input e output compresi. Il trattamento dei dati segue il Data Processing Addendum richiamato nella sezione C, da leggere a parte.
Un prompt con dati personali, se segnalato, può quindi restare da Anthropic fino a due anni: va considerato nella valutazione privacy e spiegato ai dipendenti. Le altre impostazioni da verificare sono nella guida sulle impostazioni privacy delle API AI.
Le regole cambiano se si usa un modello open-weight in locale?
Cambia chi controlla, ma le regole non spariscono. La Gemma Prohibited Use Policy di Google, per esempio, vieta lo spam, il tracciamento senza consenso e le decisioni automatizzate in ambiti come finanza, lavoro e sanità, senza distinguere tra cloud e locale. Quella versione, del febbraio 2024, è segnalata come deprecata: va letta la licenza in vigore del modello scelto.
Le norme valgono qualunque modello si usi: l'art. 22 del GDPR e l'AI Act non guardano a dove gira il modello. In Italia c'è anche la legge 23 settembre 2025 n. 132 sull'intelligenza artificiale, in vigore dal 10 ottobre 2025.
In locale non c'è un account che possa essere sospeso, nessun fornitore conserva le conversazioni segnalate e i prompt restano in azienda, se l'installazione non contatta servizi esterni. In cambio, moderazione, registri e revisione umana sono a carico dell'azienda.
Restare su Claude ha senso per compiti che richiedono un modello di frontiera, volumi bassi o variabili e prompt senza dati particolari. Spesso conviene una scelta mista: Claude per alcuni passaggi, un modello locale per i dati sensibili o come alternativa se l'account si ferma. Se dalla valutazione emerge che il locale serve, posso fornire server e software già configurati; i criteri per capirlo sono nella pagina sull'AI on-premise.
Da dove partire per adeguare l'uso di Claude in azienda?
Si parte da un inventario e da poche verifiche mirate, se possibile prima del 12 novembre.
- Inventario. Dove si usa Claude (Claude.ai, Claude Code, API, prodotti di terzi, cloud provider o rivenditore) e chi lo usa (Usage Policy).
- Usi ad alto rischio, reparto per reparto. Chi rivede la raccomandazione e come viene informato l'interessato.
- Chatbot e agenti rivolti all'esterno. Dichiarazione di AI, nessun testo per recensioni false, nessun profilo fittizio.
- Claude esposto ai propri clienti. ID con hash, moderazione preventiva, regole per limitare gli utenti scorretti (API Safeguards Tools).
- Agenti. Permessi minimi, niente credenziali altrui, registro delle azioni.
- Contratto e assetto societario. Commercial Terms, Data Processing Addendum e controllo del gruppo (Supported Regions Policy).
- Piano B. Cosa succede a ogni processo se l'account viene sospeso, e quale modello alternativo è pronto.
- Policy interna e formazione. Quali dati si possono inserire e chi approva cosa, spiegato a chi usa l'AI ogni giorno.
Se vuoi impostare questi passaggi insieme ai processi in cui Claude lavora già, il metodo è nella pagina sulla consulenza AI per i processi aziendali. Per un primo confronto sulla tua situazione puoi richiedere una valutazione.
Domande frequenti
Nell'informativa all'interessato bisogna nominare Anthropic o Claude?
No. Negli usi ad alto rischio la Usage Policy chiede di dire chiaramente alla persona interessata che per produrre la raccomandazione è stata usata l'intelligenza artificiale. Non serve indicare il fornitore né il modello.
Se i filtri di Anthropic bloccano una risposta, l'azienda ha violato la policy?
Non necessariamente. La Usage Policy precisa che un output bloccato dai filtri in tempo reale non è di per sé una violazione. Sulle API, però, gli avvisi si basano su soglie di comportamento scorretto calcolate su tutto l'account, quindi conviene filtrare a monte le richieste degli utenti finali.
La policy vale anche se uso Claude tramite un cloud provider o dentro un software di terzi?
Sì. La Usage Policy si applica anche ai clienti che accedono a Claude tramite un cloud provider o un rivenditore e agli utenti finali dei prodotti che integrano Claude. Conviene chiedere al fornitore del software come la rispetta e quali controlli offre.
La filiale italiana di un gruppo con sede fuori dai paesi supportati può usare Claude?
Se la società è controllata a maggioranza, anche indirettamente, da persone o entità di regioni non supportate, la Supported Regions Policy la esclude, anche se il personale lavora in Italia. Per l'assetto societario specifico serve una verifica legale.
Chi scrive
AI engineer
Sono un AI engineer: progetto e realizzo sistemi di intelligenza artificiale per le aziende, soprattutto nei processi commerciali come vendite, assistenza clienti, qualificazione dei contatti e automazione. Seguo la parte tecnica dall'inizio alla fine: configuro i server per l'AI in locale, sviluppo assistenti sui documenti e agenti, e li integro con i programmi già in uso in azienda.
Da leggere dopo
Impostazioni privacy delle API AI: cosa controllare prima di inviare dati aziendali a OpenAI, Gemini e Claude
Le impostazioni privacy delle API di OpenAI, Gemini e Claude decidono per quanto restano i prompt, dove vengono elaborati e chi li può leggere. Dal 26 ottobre 2026 Gemini salva le richieste di default nei nuovi progetti: ecco cosa verificare.
Privacy, GDPR e sovranità dei dati11 min
Vendor lock-in nell'AI: cosa costa quando il fornitore ritira o cambia il modello che usi
I fornitori di AI ritirano i modelli con preavvisi da 45 giorni a 6 mesi, e i sostituti possono costare molto di più. Come stimare il costo del vendor lock-in AI e come ridurlo con modelli open-weight e un'architettura che non dipenda da un solo fornitore.
Integrazione con ERP, CRM e migrazione API10 min
Come creare un agente AI per l'azienda: dal processo da ottimizzare al primo flusso in produzione
Per creare un agente AI si parte dal processo, non dallo strumento. Vediamo come scegliere il primo flusso, quando basta un workflow, quale modello usare per ogni passaggio, quali dati escono dall'azienda e quali controlli servono prima della produzione.
AI nei processi aziendali10 min