AI per studi legali: come utilizzare l'intelligenza artificiale mantenendo riservati i documenti
Segreto professionale, GDPR, legge italiana sull'AI e linee guida CCBE: cosa considerare prima di usare l'intelligenza artificiale sui documenti di uno studio legale, e come scegliere tra servizio cloud e ambiente dedicato.
Pubblicato il
Uno studio può usare l'intelligenza artificiale per ricerca, sintesi di fascicoli, revisione di documenti e prime bozze, a patto di trattare ogni strumento come un soggetto a cui sta affidando informazioni coperte da segreto professionale. Per gli studi legali la domanda decisiva non è quale modello sia più bravo, ma dove vengono elaborati i documenti, chi può leggerli e chi verifica il risultato. Con regole chiare, un contratto adeguato o un ambiente dedicato e la verifica umana di ogni output, l'AI diventa uno strumento di supporto e non un rischio deontologico.
Una premessa onesta: non sono un avvocato. Lavoro come consulente commerciale sull'adozione dell'AI e in questo articolo metto in fila le regole e le indicazioni ufficiali che ho trovato, con i link alle fonti. Non è un parere legale: per l'applicazione al tuo studio il riferimento resta il tuo Ordine, il tuo consulente privacy e la tua valutazione professionale.
Per cosa si usa l'intelligenza artificiale negli studi legali?
Si usa soprattutto per lavori preparatori su testi lunghi, dove il professionista resta l'autore del risultato finale. I casi d'uso più frequenti sono questi:
- sintesi di fascicoli: riassunto di atti, verbali, corrispondenza e perizie, con indicazione delle pagine di riferimento;
- revisione documentale: individuazione di clausole ricorrenti, scadenze, obblighi e differenze tra versioni di un contratto;
- ricerca: prima esplorazione di un tema, da completare sempre sulle banche dati ufficiali;
- bozze: lettere, schemi di atto, promemoria per il cliente, da rivedere riga per riga;
- ricerca nell'archivio dello studio: ritrovare pareri e modelli già scritti, con la tecnica che collega il modello ai documenti interni, descritta nella pagina sull'AI per i documenti aziendali.
Il Consiglio degli ordini forensi europei (CCBE) riconosce che questi strumenti portano efficienza, rapidità nella gestione delle pratiche e maggiore capacità di ricerca, ma li accompagna con un elenco di rischi: conservazione dei dati dei clienti all'insaputa dell'utente, risposte inventate, distorsioni, scarsa trasparenza e vulnerabilità informatiche (CCBE, guida sull'AI generativa per avvocati). È un buon punto di partenza perché parla di avvocati, non di aziende in generale.
Cosa dicono il segreto professionale e la deontologia forense?
Dicono che la riservatezza riguarda tutto ciò che l'avvocato apprende per ragioni professionali, e che il dovere si estende alle persone che lavorano con lui. Due articoli del Codice deontologico forense sono il riferimento diretto (CNF, Codice deontologico forense):
- l'articolo 13 impone la rigorosa osservanza del segreto professionale e il massimo riserbo su fatti e circostanze appresi nell'attività giudiziale, nella consulenza e nell'assistenza stragiudiziale;
- l'articolo 28 chiarisce che l'obbligo vale anche dopo la fine del mandato e che l'avvocato deve adoperarsi perché lo rispettino dipendenti, praticanti, consulenti e collaboratori, anche occasionali.
Il Codice non nomina l'intelligenza artificiale, ma il collegamento è immediato. Incollare un atto in un chatbot significa consegnare quel contenuto a un sistema gestito da altri, con regole di conservazione che lo studio spesso non conosce. La guida CCBE lo dice in modo esplicito: l'avvocato è responsabile delle informazioni che inserisce e può violare i propri obblighi professionali o la normativa sui dati personali già nel momento in cui le scrive in un prompt; i dati inseriti possono essere conservati e riutilizzati dal fornitore, ad esempio per l'addestramento, salvo patto contrario (CCBE, guida sull'AI generativa).
La stessa guida raccomanda di non inserire dati personali, riservati o comunque legati al cliente nell'interfaccia di un'AI generativa, salvo che esistano garanzie adeguate (CCBE). Tutto il lavoro tecnico che segue serve a costruire proprio quelle garanzie.
Quali obblighi aggiungono la legge italiana sull'AI e l'AI Act?
La legge italiana aggiunge un dovere di informazione verso il cliente; l'AI Act aggiunge un dovere di formazione. La Legge 23 settembre 2025, n. 132, all'articolo 13, stabilisce che nelle professioni intellettuali l'AI serve solo ad attività strumentali e di supporto, con prevalenza del lavoro intellettuale del professionista, e che le informazioni sui sistemi di AI utilizzati vanno comunicate al cliente con linguaggio chiaro, semplice ed esaustivo (Legge n. 132/2025, Normattiva). La legge è in vigore dal 10 ottobre 2025 secondo la scheda dell'atto (Normattiva).
In pratica conviene aggiornare il mandato o l'informativa con una sezione che dica quali strumenti si usano, per quali attività e con quali tutele. Anche il CCBE va in questa direzione: se è ragionevole pensare che un cliente informato avrebbe obiezioni o porrebbe condizioni sull'uso dell'AI per una certa attività, l'avvocato deve essere trasparente con lui (CCBE, guida sull'AI generativa).
Sul fronte europeo, l'articolo 4 del Regolamento (UE) 2024/1689 chiede a fornitori e deployer, cioè a chi usa un sistema di AI nella propria attività, di adottare misure per sviluppare l'alfabetizzazione in materia di AI del personale, tenendo conto delle competenze e del contesto d'uso (AI Act, articolo 4). Uno studio che adotta uno strumento di AI rientra tra i deployer.
Un chiarimento utile, perché circola spesso in modo impreciso: l'Allegato III dell'AI Act classifica ad alto rischio i sistemi destinati a essere usati da un'autorità giudiziaria, o per suo conto, per ricercare e interpretare fatti e diritto e applicare la legge a casi concreti, oltre agli usi analoghi nella risoluzione alternativa delle controversie (AI Act, Allegato III). Il riferimento è ai giudici e agli organismi che decidono, non allo studio che usa l'AI per preparare un atto. Questo non toglie gli obblighi deontologici e privacy, che restano pieni.
Che ruolo ha il GDPR quando lo studio usa l'AI?
Lo studio è titolare del trattamento dei dati dei clienti e resta tale anche quando affida una parte del lavoro a uno strumento di AI. Tre aspetti del GDPR pesano più degli altri in questo contesto (Regolamento UE 2016/679):
- Categorie di dati. Nei fascicoli compaiono spesso dati sulla salute, sull'orientamento sessuale o sulle convinzioni religiose, che l'articolo 9 tratta come categorie particolari, e dati relativi a condanne penali e reati, disciplinati dall'articolo 10. Una causa di lavoro, una separazione o un procedimento penale li contengono quasi sempre.
- Fornitori. Se un servizio esterno elabora i dati per conto dello studio, l'articolo 28 richiede di ricorrere solo a responsabili che presentino garanzie sufficienti, con un contratto che regoli il trattamento: è il DPA (accordo sul trattamento dei dati).
- Sicurezza. L'articolo 32 chiede misure tecniche e organizzative adeguate al rischio, come cifratura e capacità di assicurare la riservatezza dei sistemi.
Per un quadro più ampio su AI e protezione dei dati rimando alla pagina su AI aziendale e GDPR e agli altri articoli della categoria privacy e GDPR.
Cloud con DPA o AI su server dello studio: cosa cambia?
Cambia chi controlla il percorso dei documenti e quanto lavoro resta a carico dello studio. La guida tecnica del CCBE distingue quattro architetture: apparati in sede, server propri in un data center esterno, modello proprio su infrastruttura cloud noleggiata e servizio completamente gestito dal fornitore (CCBE, guida tecnica sugli strumenti di AI).
| Criterio | Servizio gestito dal fornitore | Modello proprio su cloud noleggiato | Server dello studio (in sede o in data center) |
|---|---|---|---|
| Dove vanno i documenti | Escono dall'ambiente dello studio | Su macchine di terzi, scelte dallo studio | Restano su hardware controllato dallo studio |
| Controllo su modello e versioni | Decide il fornitore | Decide lo studio | Decide lo studio |
| Margine sul contratto | Spesso condizioni standard | Intermedio | Contratti solo per assistenza e manutenzione |
| Lavoro tecnico richiesto | Minimo | Medio | Il più alto: sicurezza, aggiornamenti, backup |
| Accesso ai modelli più avanzati | Sì | Solo modelli scaricabili | Solo modelli scaricabili |
Secondo la guida tecnica, l'esecuzione in sede è per gli avvocati l'opzione più sicura rispetto alla riservatezza, perché i dati restano sotto il controllo dello studio e non c'è trasferimento a terzi; il prezzo è la responsabilità piena su sicurezza, aggiornamenti e manutenzione (CCBE, guida tecnica). Per i servizi gestiti, la stessa guida osserva che i dati lasciano l'ambiente dell'utente, che le clausole su controllo e audit sono spesso non negoziabili con i grandi fornitori e che va verificato se il fornitore agisce come responsabile del trattamento, se offre un DPA e se usa i dati caricati per addestrare i modelli (CCBE, guida tecnica).
Detto questo, il cloud non è da escludere. Un servizio con contratto business e DPA può essere adeguato per molte attività che non toccano documenti dei clienti. La scelta più comune, e spesso la più sensata, è dividere i compiti in base al tipo di dato.
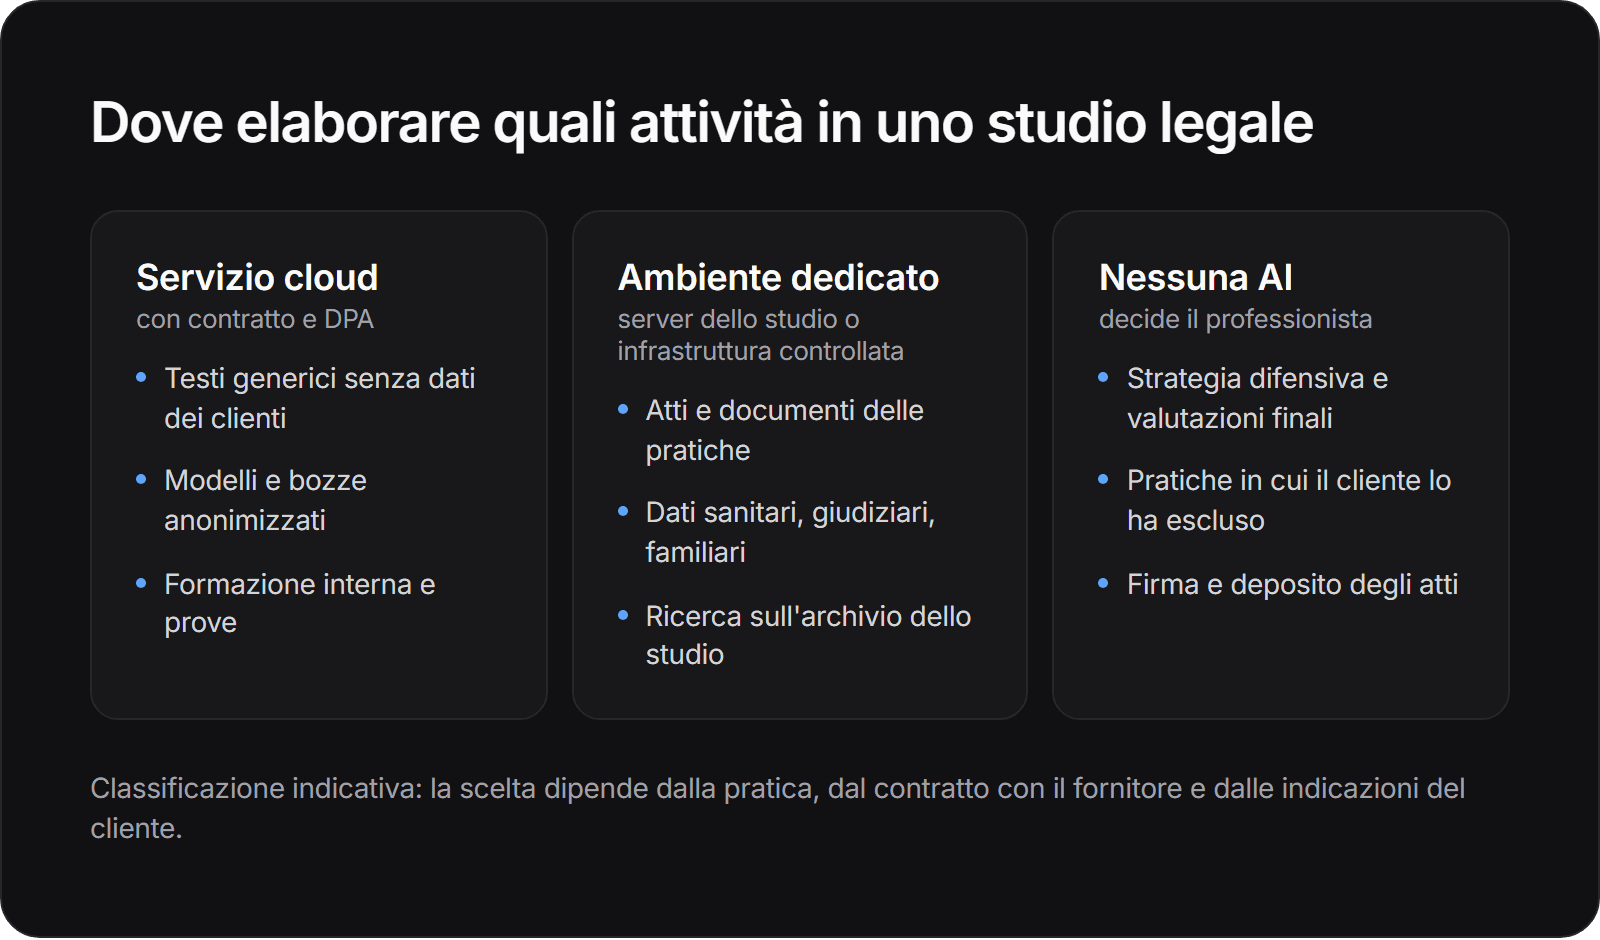
Se la strada è quella dell'ambiente dedicato, trovi i componenti e le scelte da fare nella guida completa all'AI on-premise e nella pagina su AI on-premise. Per capire come si costruisce un assistente in stile chat sui propri server c'è l'articolo sul ChatGPT aziendale privato.
Come si riduce il rischio di sentenze e citazioni inventate?
Si riduce solo con la verifica umana sistematica: nessuna architettura elimina le cosiddette allucinazioni. Il CCBE le definisce come risposte di fatto inesatte o illogiche, legate alla natura probabilistica dei modelli, ai limiti dei dati di addestramento e a fraintendimenti del contesto (CCBE, guida sull'AI generativa). In ambito legale l'esempio tipico è una massima ben scritta, con numero e data plausibili, che non esiste.
La guida ricorda che chi usa contenuti generati dall'AI senza un'adeguata verifica si espone a sanzioni disciplinari, azioni di responsabilità professionale e danni al cliente e alla propria reputazione (CCBE). Alcune abitudini aiutano:
- usare l'AI per orientarsi, poi controllare ogni riferimento sulle banche dati ufficiali;
- preferire sistemi che rispondono citando il documento e la pagina da cui hanno preso l'informazione;
- chiedere sintesi e confronti su documenti forniti, invece di domande "a memoria" al modello;
- tenere traccia di chi ha verificato cosa, soprattutto negli atti destinati al giudice.
Permessi per pratica, log e regole interne
Il controllo degli accessi va pensato per pratica, non per studio. La guida CCBE segnala anche un rischio meno ovvio: un sistema che ha accesso a informazioni riservate di più clienti può far emergere contenuti di una pratica mentre si lavora su un'altra, con possibili conflitti di interesse (CCBE, guida sull'AI generativa).
Le misure che di solito si discutono in un progetto di questo tipo sono:
- indici separati o filtrati per pratica, in modo che l'assistente consulti solo i documenti del fascicolo su cui si sta lavorando;
- permessi allineati al gestionale o alle cartelle di rete, così che nessuno veda tramite l'AI ciò che non potrebbe aprire direttamente;
- registri delle attività (log) su chi ha interrogato quali documenti, conservati con regole chiare e accessibili a chi ne risponde;
- regole di conservazione delle conversazioni, coerenti con quelle del fascicolo;
- un elenco scritto degli strumenti autorizzati, con il divieto di usare account personali per contenuti delle pratiche.
Queste misure si possono configurare sia su un servizio cloud evoluto sia in un ambiente dedicato; cambia chi le gestisce e quanto si possono personalizzare.
Da dove partire
Il primo passo non è scegliere un modello, ma capire quali documenti lo studio è disposto ad affidare a quale strumento. Una sequenza ragionevole:
- Censisci l'uso attuale: chi usa già strumenti di AI, per cosa e con quali account.
- Classifica le attività in tre gruppi: senza dati dei clienti, con dati dei clienti, escluse dall'AI.
- Scrivi una policy breve su strumenti ammessi, verifica obbligatoria e divieto di account personali.
- Aggiorna l'informativa al cliente sull'uso dell'AI, con l'aiuto del tuo consulente.
- Avvia un progetto pilota su un caso d'uso limitato, ad esempio la sintesi dei fascicoli di un solo dipartimento.
Per il quadro generale degli obblighi di protezione dei dati c'è la guida su intelligenza artificiale e GDPR.
Se vuoi capire quale assetto ha senso per il tuo studio, puoi partire dalla valutazione iniziale: guardiamo insieme attività, tipi di documenti e vincoli, e decidiamo se il cloud basta o se serve un ambiente dedicato.
Domande frequenti
Posso usare la versione gratuita di un chatbot per riassumere un atto, se tolgo i nomi?
Togliere i nomi riduce il rischio ma spesso non basta: fatti, date, importi e luoghi possono rendere riconoscibili le persone e la pratica. Prima di usare un servizio consumer conviene leggerne le condizioni sull'uso dei dati e, per i documenti dei clienti, preferire strumenti coperti da un contratto con lo studio.
I praticanti e i collaboratori possono usare i propri account AI personali?
È una scelta che lo studio deve regolare per iscritto. Il dovere di riservatezza si estende a dipendenti, praticanti e collaboratori, quindi è prudente indicare quali strumenti sono autorizzati e vietare l'uso di account personali per qualsiasi contenuto legato alle pratiche.
Un'AI addestrata sull'archivio dello studio può mescolare informazioni di clienti diversi?
Il rischio esiste se tutti i documenti finiscono in un unico indice senza separazioni. Per questo è preferibile un sistema che consulta i documenti a ogni domanda rispettando i permessi della singola pratica, invece di addestrare un modello sull'intero archivio.
Ci sono attività legali in cui l'AI non andrebbe usata affatto?
Dipende dalla pratica e dalle indicazioni del cliente. In generale le valutazioni strategiche, il parere finale e ciò che viene firmato e depositato restano del professionista; l'AI può preparare materiale, ma la decisione e la verifica non si delegano.
Chi scrive
Lilium AI
AI privata e on-premise per aziende di ogni dimensione, con i dati sotto controllo
Da leggere dopo
Intelligenza artificiale e GDPR: quando scegliere un modello AI on-premise?
Il GDPR non vieta l'AI in cloud e non premia automaticamente quella in casa. Una guida agli obblighi reali (ruoli, DPIA, sicurezza, trasferimenti, AI Act) e ai criteri per capire quando l'on-premise riduce davvero il rischio.
Privacy, GDPR e sovranità dei dati10 min
È sicuro utilizzare ChatGPT con i dati riservati della propria azienda?
Usare ChatGPT con dati riservati dipende dal piano, dal contratto e dalle regole interne. Una risposta onesta per chi guida un'azienda: account personali, piani business, GDPR e casi in cui conviene un'AI sui propri server.
Privacy, GDPR e sovranità dei dati8 min