Sovereign AI: cos'è la sovranità dell'intelligenza artificiale e perché interessa alle aziende europee
Sovereign AI non è solo uno slogan politico: per un'azienda significa sapere chi controlla dati, modelli e infrastruttura. Le iniziative europee, il nodo del CLOUD Act e i livelli di sovranità possibili, con i loro compromessi.
Pubblicato il
Sovereign AI, o sovranità dell'intelligenza artificiale, indica la capacità di sviluppare e usare l'AI mantenendo il controllo su dati, modelli, infrastruttura e regole applicabili. Per l'Unione europea è una questione di politica industriale; per un'azienda è una domanda molto concreta: chi può accedere ai miei dati, chi decide sul modello che uso e cosa succede se il fornitore cambia condizioni. Non esiste una sovranità assoluta, ma livelli diversi, ognuno con i suoi compromessi.
Cosa significa sovereign AI?
Significa poter decidere in autonomia come si usa l'intelligenza artificiale, senza dipendere in modo irreversibile da soggetti che rispondono ad altre regole. Il termine si usa su tre piani diversi, ed è utile tenerli separati:
- Paese o Unione europea: capacità di calcolo, modelli e competenze sul proprio territorio, così da non dipendere da pochi attori extraeuropei per una tecnologia strategica.
- Infrastruttura: data center e servizi cloud gestiti da operatori soggetti al diritto europeo, il cosiddetto cloud sovrano.
- Azienda: controllo su dove finiscono i dati, su quale modello viene usato e su quanto è facile cambiare fornitore.
Nel dibattito pubblico si parla soprattutto dei primi due. Per chi guida un'azienda conta il terzo, che però dipende dagli altri: le scelte europee definiscono le opzioni disponibili sul mercato.
Cosa sta facendo l'Unione europea per la sovereign AI?
Sta investendo in capacità di calcolo e, in parallelo, sta scrivendo regole su AI, dati e cloud. Sono due binari che vanno letti insieme.
Sul fronte delle infrastrutture, l'AI Continent Action Plan della Commissione prevede le AI Factories, con l'obiettivo di addestrare e perfezionare modelli, e le AI Gigafactories, descritte come quattro volte più potenti; per queste ultime il piano indica fino a 5 impianti e 20 miliardi di euro mobilitati tramite l'iniziativa InvestAI (Commissione europea, AI Continent Action Plan). Le AI Factories sono gestite nell'ambito di EuroHPC, che oggi ne elenca 19, insieme a 13 antenne, e prevede supporto gratuito e personalizzato per PMI e startup (EuroHPC JU, AI Factories).
Sul fronte delle regole:
- AI Act: il regolamento europeo sull'AI è entrato in vigore il 1° agosto 2024 con un'applicazione graduale; gli obblighi per i fornitori di modelli di AI per finalità generali si applicano dal 2 agosto 2025 (Commissione europea, AI Act).
- Data Act: tra le altre cose fissa regole per passare da un fornitore cloud all'altro e prevede che dal 12 gennaio 2027 spariscano del tutto i costi di cambio fornitore, compresi quelli di uscita dei dati (Commissione europea, Data Act explained).
- Cloud Sovereignty Framework: uno strumento della Commissione per valutare i fornitori di cloud sovrano, con 48 criteri raggruppati in otto categorie, tra cui aspetti legali e giurisdizionali, dati e AI, catena di fornitura (Commissione europea, Cloud Sovereignty Framework).
Quest'ultimo punto è interessante anche per i privati: la Commissione invita esplicitamente le organizzazioni, pubbliche e private, a consultare il framework per rafforzare la propria sovranità digitale (Commissione europea, Cloud Sovereignty Framework). È una buona lista di domande da fare a qualunque fornitore.
Perché tenere i dati in Europa non basta?
Perché la posizione fisica dei dati e la legge che si applica a chi li gestisce sono due cose diverse. Un server a Francoforte gestito da una società soggetta alla giurisdizione statunitense resta, per alcuni aspetti, raggiungibile dalla legge statunitense.
Il riferimento più citato è il CLOUD Act, approvato dal Congresso degli Stati Uniti nel marzo 2018. Secondo il white paper del Dipartimento di Giustizia, la legge chiarisce che i fornitori soggetti alla giurisdizione statunitense devono consegnare i dati richiesti con un provvedimento legittimo "indipendentemente da dove l'azienda conserva i dati" (U.S. Department of Justice, CLOUD Act white paper). Lo stesso documento precisa che la legge non ha creato nuovi poteri di indagine e che restano gli standard previsti dal diritto statunitense (U.S. Department of Justice, CLOUD Act white paper). Detto in modo onesto: non significa che i dati vengano letti, ma che esiste una via legale per chiederli che non passa dalle autorità europee.
Il Data Act affronta il tema per i dati non personali: la Commissione spiega che la protezione prevista nell'UE deve seguire i dati e che i fornitori cloud dovrebbero adottare misure ragionevoli, come cifratura, audit e certificazioni, per prevenire accessi governativi non conformi al diritto europeo (Commissione europea, Data Act explained).
E il Data Privacy Framework tra UE e Stati Uniti?
Copre i trasferimenti di dati personali, non la questione della giurisdizione in senso ampio. Il 10 luglio 2023 la Commissione ha adottato la decisione di adeguatezza per il Data Privacy Framework: i dati personali possono fluire liberamente verso le aziende statunitensi che vi aderiscono (Commissione europea, EU-US data transfers).
È uno strumento utile e semplifica molto la vita a chi usa servizi americani. Ha però due limiti dal punto di vista della sovranità. Il primo: vale solo per i fornitori che hanno aderito, e va verificato caso per caso. Il secondo: si regge su una decisione politica e giuridica che può essere rivista, come già successo con il quadro precedente, il Privacy Shield, che la stessa pagina della Commissione indica come non più in vigore (Commissione europea, EU-US data transfers). Per un'azienda che costruisce processi interni sull'AI, è un'incertezza da mettere in conto, non un motivo di allarme.
Cosa significa sovranità per un'azienda che usa l'AI?
Significa ridurre le dipendenze che non si possono gestire. In pratica le domande sono quattro:
| Domanda | Perché conta |
|---|---|
| Dove vengono elaborati i dati? | Il modello deve poter leggere prompt e documenti: conta dove avviene l'elaborazione, non solo l'archivio |
| Quale legge si applica al fornitore? | Determina chi può chiedere accesso ai dati e con quali procedure |
| Chi decide versione e modello? | Un modello ritirato o cambiato può alterare risultati e processi già avviati |
| Quanto costa, in lavoro, uscire? | Formati proprietari e integrazioni chiuse rendono difficile cambiare |
Il rischio più sottovalutato è il vendor lock-in. Prompt, flussi di lavoro e integrazioni costruiti attorno alle funzioni specifiche di un fornitore diventano difficili da spostare. Se il fornitore modifica condizioni d'uso, sposta il servizio in un'altra region o ritira il modello su cui si è tarato un processo, l'azienda deve adattarsi ai suoi tempi.
Qui entrano in gioco i modelli open-weight, i cui pesi si possono scaricare ed eseguire su infrastruttura scelta dall'azienda. Non sono la soluzione a tutto, ma permettono di congelare una versione, verificarla e spostarla da un ambiente all'altro. Ho descritto come si compone un sistema di questo tipo nella guida all'AI on-premise.
Quali livelli di sovranità si possono scegliere?
Si va da un cloud con region europea fino all'installazione sui server aziendali. Ogni passo aumenta il controllo, ma anche la responsabilità interna.
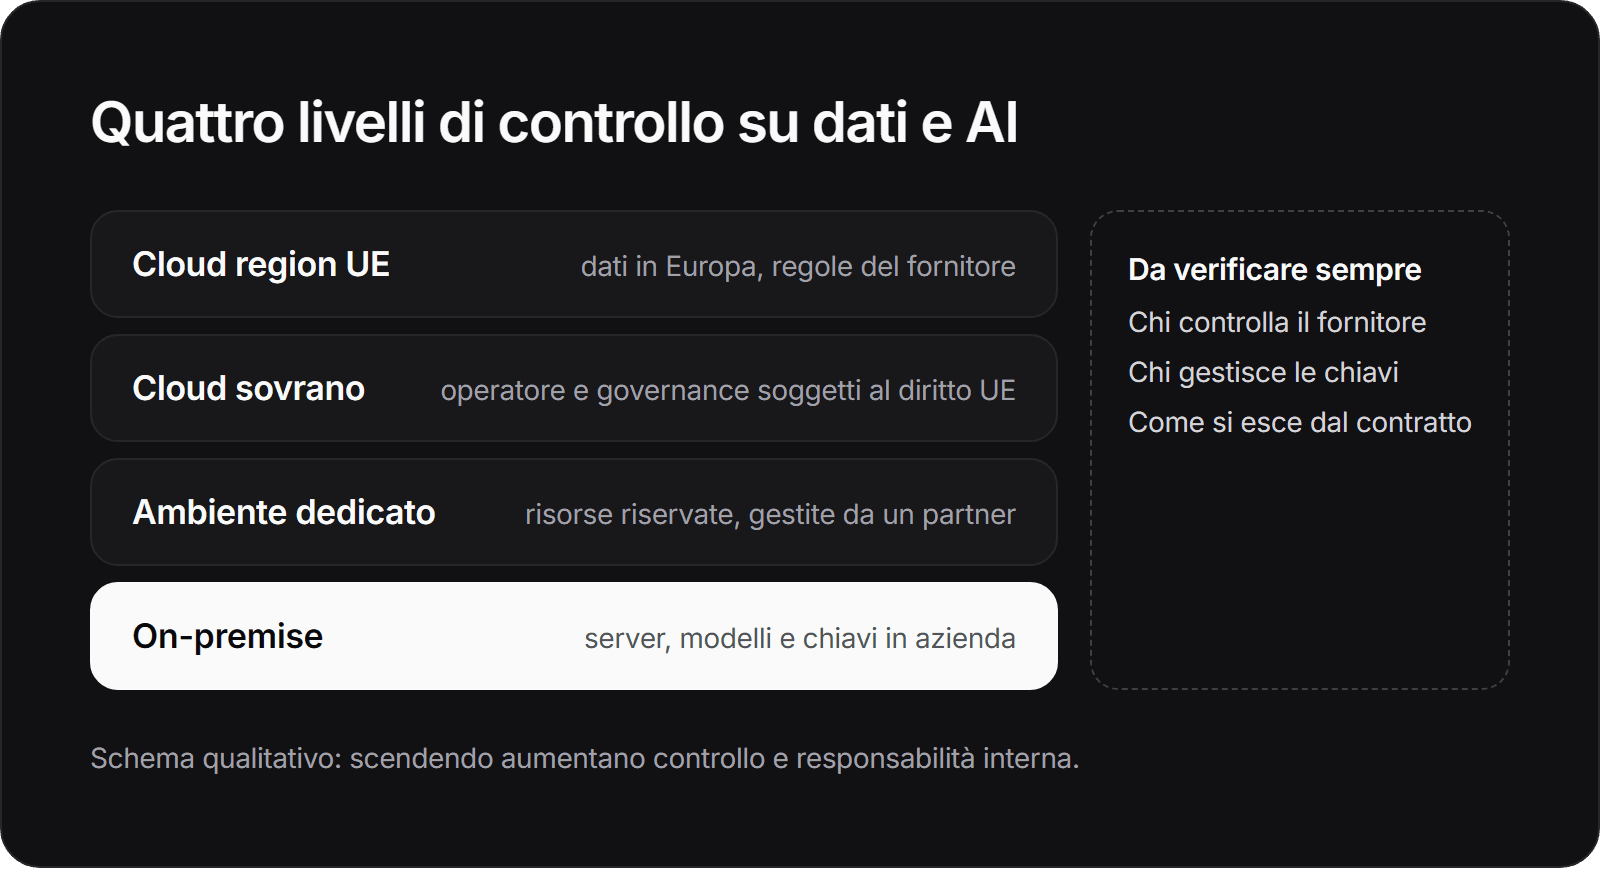
- Cloud con region UE: i dati restano in Europa, ma il fornitore e le sue regole non cambiano. Spesso è sufficiente per dati poco sensibili.
- Cloud sovrano: l'operatore e la governance del servizio sono soggetti al diritto europeo. La definizione varia molto tra fornitori: il framework della Commissione citato sopra aiuta a fare domande precise.
- Ambiente dedicato: risorse riservate a una sola azienda, gestite da un partner, con modelli open-weight scelti dal cliente.
- On-premise: server, modelli e chiavi di cifratura dentro l'azienda. È il livello di controllo più alto e anche quello che richiede più competenze. Ne parlo nella pagina sull'AI on-premise.
I compromessi vanno detti chiaramente. Scendendo nella scala si rinuncia ad alcuni modelli proprietari più avanzati, a funzioni già pronte e alla comodità degli aggiornamenti gestiti da altri. Un'installazione interna mal configurata, senza controllo degli accessi o registri, offre meno protezione di un buon servizio cloud. La sovranità non è un obiettivo da massimizzare: va dosata in base alla sensibilità dei dati.
Sovereign AI e GDPR sono la stessa cosa?
No, ma si sovrappongono. Il GDPR riguarda i dati personali; la sovereign AI riguarda anche segreti industriali, documenti tecnici, offerte e strategie, che non sono dati personali ma possono valere molto di più per un'azienda.
Una soluzione più sovrana semplifica alcuni aspetti della conformità, per esempio limitando i trasferimenti verso fornitori esterni, ma non sostituisce gli obblighi del titolare. Per il quadro specifico rimando alla pagina su AI aziendale e GDPR e alla sezione del blog dedicata a privacy e GDPR.
Da dove partire
Il primo passo non è scegliere un fornitore, ma capire quali dati e quali processi richiedono davvero controllo. Un percorso ragionevole:
- Classifica i dati che finirebbero in un sistema AI: pubblici, interni, riservati, regolati.
- Mappa le dipendenze attuali: quali servizi AI sono già in uso, di quali fornitori, con quali contratti.
- Per ogni classe di dati scegli un livello tra quelli descritti sopra, senza applicare lo stesso livello a tutto.
- Chiedi a ogni fornitore dove elabora i dati, a quale giurisdizione è soggetto, chi gestisce le chiavi e come si esporta tutto in caso di uscita.
- Prevedi un piano di uscita prima di iniziare, non quando serve.
Se vuoi capire quale livello ha senso per i tuoi dati, puoi partire dalla valutazione iniziale leggere la guida su intelligenza artificiale e GDPR o vedere come funziona un ChatGPT aziendale privato.
Domande frequenti
Sovranità digitale e protezionismo sono la stessa cosa?
No. Nel lessico europeo la sovranità digitale indica la capacità di scegliere e cambiare tecnologie e fornitori senza perdere il controllo su dati e regole applicabili. Non implica escludere i fornitori extraeuropei, ma sapere a quali condizioni li si usa e come si può uscirne.
La cifratura dei dati risolve il problema della giurisdizione?
Aiuta molto, soprattutto se le chiavi sono gestite dall'azienda e non dal fornitore. Non risolve tutto: durante l'elaborazione da parte di un modello AI i dati devono essere leggibili, quindi conta anche dove e da chi avviene l'elaborazione.
Una piccola azienda ha davvero bisogno di occuparsi di sovereign AI?
Non sempre. Se tratta dati poco sensibili e non ha vincoli contrattuali particolari, un servizio cloud con un buon contratto può bastare. Il tema diventa concreto quando ci sono dati di clienti, segreti industriali, settori regolati o clienti pubblici che pongono requisiti precisi.
Usare un modello open-weight rende un'azienda indipendente dal fornitore del modello?
Rende indipendenti dal servizio, non dal modello. Si può eseguire una versione scelta per tutto il tempo che serve, ma restano da rispettare la licenza, da gestire gli aggiornamenti e da valutare come il modello è stato addestrato.
Chi scrive
Lilium AI
AI privata e on-premise per aziende di ogni dimensione, con i dati sotto controllo
Da leggere dopo
Intelligenza artificiale e GDPR: quando scegliere un modello AI on-premise?
Il GDPR non vieta l'AI in cloud e non premia automaticamente quella in casa. Una guida agli obblighi reali (ruoli, DPIA, sicurezza, trasferimenti, AI Act) e ai criteri per capire quando l'on-premise riduce davvero il rischio.
Privacy, GDPR e sovranità dei dati10 min
AI on-premise: guida completa per installare l'intelligenza artificiale sui server aziendali
Cosa significa installare l'intelligenza artificiale sui server aziendali: differenze con il cloud, componenti dello stack, fasi del progetto, limiti reali e per chi ha senso.
AI in locale e on-premise9 min